In diesem Artikel
- 21. Oktober 2026: Was Debian gemeldet hat
- Fünf CVEs, fünf unterschiedliche Voraussetzungen
- Wer ist tatsächlich betroffen?
- Warum nginx 1.26.3 nicht automatisch „ungepatcht“ bedeutet
- Mein Praxischeck auf Worldnode: Vier Originalaufnahmen
- Was unattended-upgrades erledigt – und was nicht
- Selbst prüfen: Sichere, lesende Kommandos
- Häufige Fehlschlüsse
- Checkliste für Administratoren
- Fazit: Vertrauen durch überprüfbare Daten
- Offizielle Quellen
21. Oktober 2026: Was Debian gemeldet hat
Am 21. Oktober 2026 veröffentlichte das Debian-Sicherheitsteam DSA-6575-1 für nginx. Die Meldung fasst fünf Schwachstellen zusammen, deren Auswirkungen von Speicherfehlern und Dienstunterbrechungen bis hin zu eingeschleusten Backend-Anfragen oder einer möglichen Umgehung der Client-Zertifikatsprüfung reichen. Entscheidend ist das Wort möglich: Die Angriffspfade hängen von Modulen, Direktiven und der konkreten Bereitstellung ab. Nicht jeder nginx-Server ist durch alle fünf Fehler angreifbar.
Für Debian 13 „Trixie“ nennt Debian das korrigierte Paket 1.26.3-3+deb13u10. Die Upstream-Projekte nginx und F5 dokumentieren die Fehler separat; Debian liefert dafür eigene Paketrevisionen. Deshalb ist eine reine nginx -v-Abfrage kein Ersatz für die Überprüfung des Debian-Paketstands.
Das überprüfte Ergebnis: Auf meinem Debian-13-Server Worldnode war 1.26.3-3+deb13u10 bereits am 22. Oktober installiert worden. Ich habe das am 26. Oktober anhand von APT-, dpkg- und systemd-Daten nachvollzogen. Das ist ein überprüfter Paket- und Dienststatus, kein Penetrationstest.
Fünf CVEs, fünf unterschiedliche Voraussetzungen
Die folgende Übersicht folgt den technischen Beschreibungen aus DSA-6575-1 und dem nginx-Sicherheitsverzeichnis. Sie zeigt die jeweils relevanten Funktionen, ohne aus jeder Schwachstelle pauschal eine universelle Remote-Code-Ausführung zu machen.
| Kennung | Betroffene Funktion | Mögliches Ergebnis |
|---|---|---|
| CVE-2026-15176 | Umschreiben einer URI und anschließende Dateipfad-Zuordnung mit alias. | Pufferüberlauf / Speicherbeschädigung; mögliche Worker-Störung. |
| CVE-2026-93479 | Auswertung von String-Ausdrücken in HTTP- und Stream-Modulen, etwa variable Dokumentenwurzeln oder Logpfade. | Überschreiben von reserviertem Pufferspeicher. |
| CVE-2026-95101 | Unbekannte, fragmentierte HTTP/3-Frames; relevant bei Weiterleitung an ein Backend. | Injizierter Request-Body, Backend-Anfrageinjektion oder Umgehung von Body-Größenlimits. |
| CVE-2026-97205 | Überlauf eines Zählers für ausstehende asynchrone Dateioperationen (AIO). | Use-after-free, Speicherfehler oder Denial of Service. |
| CVE-2026-97629 | Synchronisierung automatisch rotierender TLS-Session-Ticket-Schlüssel zwischen Workern. | Unter bestimmten TLS-Einstellungen potenziell gefälschte Sessions und Umgehung der Client-Zertifikatsprüfung. |
Ein wichtiger Debian-Sonderfall: Der von CVE-2026-93479 betroffene Code wurde laut DSA durch einen früheren Sicherheits-Backport in Trixie eingeführt. Aus den Upstream-Versionsbereichen allein lässt sich der Debian-Betroffenheitsstatus deshalb nicht sicher ableiten.
Wer ist tatsächlich betroffen?
Bei alias + rewrite zählt die Kombination der beiden Anweisungen. Bei HTTP/3 müssen die entsprechenden Protokollfunktionen genutzt werden; das Backend-Injektionsszenario verlangt zusätzlich Proxy-Verhalten. Der AIO-Fehler hängt mit asynchroner Datei-I/O zusammen. Die Ticket-Problematik ist insbesondere für Setups mit ssl_session_cache shared:... ohne explizite ssl_session_ticket_key-Dateien beschrieben; sicherheitsrelevant kann sie vor allem dort werden, wo Client-Zertifikate Zugriffe schützen.
Für einen einzelnen Server darf man diese Voraussetzungen nur aus dessen Konfiguration und Nutzung beurteilen. Ich habe im Rahmen dieser Untersuchung keine vollständige nginx-Konfigurationsprüfung und keine aktiven Angriffstests auf Worldnode durchgeführt. Die gute Nachricht lautet hier ausdrücklich: Die von Debian korrigierte Paketversion ist installiert.
Warum nginx 1.26.3 nicht automatisch „ungepatcht“ bedeutet
nginx dokumentiert in seinem Upstream-Sicherheitsverzeichnis die Fehlerbehebungen unter anderem für 1.30.6+ und 1.31.7+. Debian Stable verfolgt eine andere Strategie: Sicherheitskorrekturen werden in die unterstützte Paketbasis zurückportiert, ohne zwangsläufig auf die neueste Upstream-Hauptversion zu wechseln. Das relevante Kriterium auf Trixie ist daher 1.26.3-3+deb13u10 oder eine nachfolgende korrigierte Debian-Paketversion.
apt-cache policy nginx
# Installiert / Installed: 1.26.3-3+deb13u10
# Paketquelle: trixie-security
Eine Versionszeichenfolge ist nur im Kontext von Distribution, Paketrevision und Sicherheits-Tracker aussagekräftig. Auch ein aktueller Paketstand belegt für sich genommen noch nicht, ob alle laufenden Worker das aktualisierte Programm geladen haben.
Mein Praxischeck auf Worldnode: Vier Originalaufnahmen
Am 26. Oktober habe ich auf Worldnode nachgesehen, ob die Korrektur bereits angekommen war. Ich habe nicht blind aktualisiert, sondern zuerst den vorhandenen Zustand abgefragt und anschließend die Protokolle rückwärts überprüft. Diese vier Aufnahmen stammen aus meiner tatsächlichen Terminalsitzung; die WebP-Versionen sind lediglich für die Darstellung komprimiert. Die Original-PNGs bleiben als Beleg erhalten.
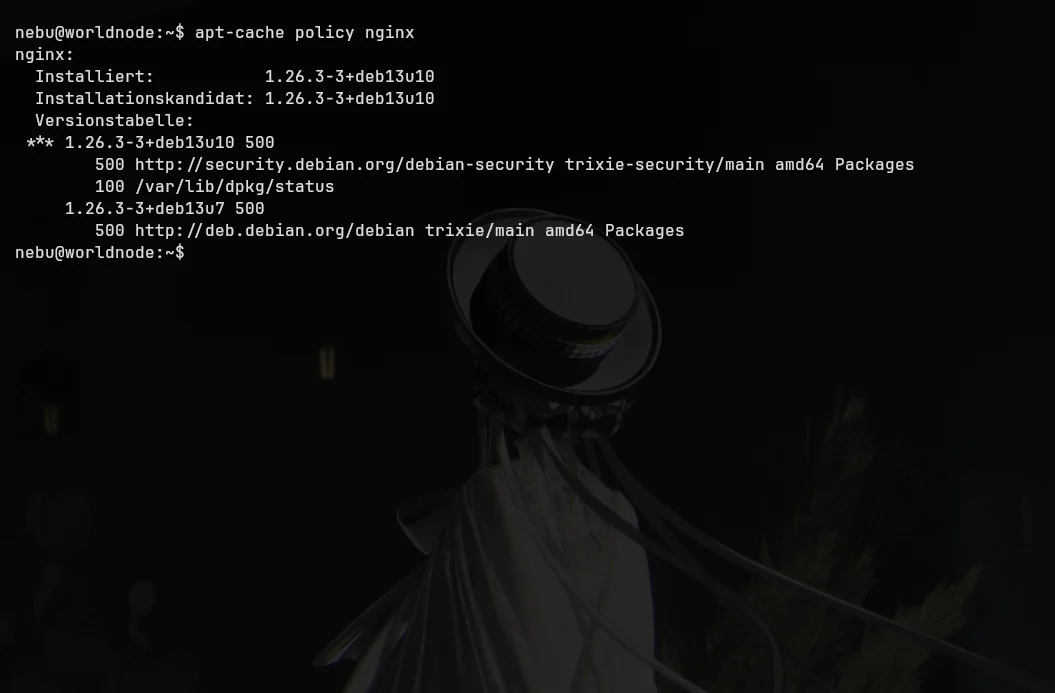
apt-cache policy nginx zeigt die installierte und die angebotene Version 1.26.3-3+deb13u10 aus trixie-security. Im regulären Trixie-Archiv steht deb13u7. Das belegt die installierte Sicherheitsrevision.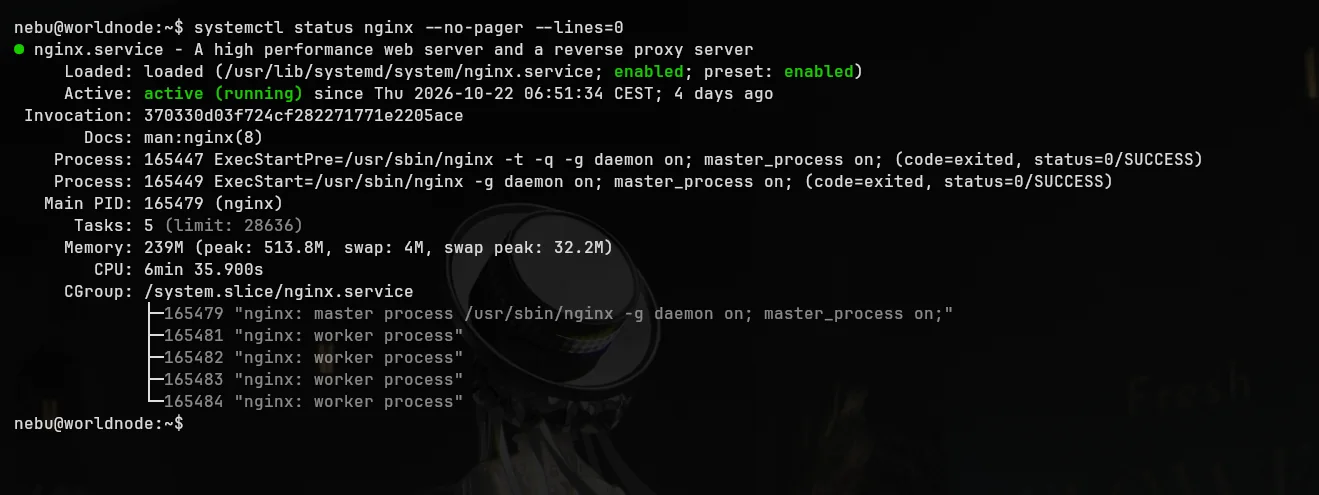
nginx.service ist aktiviert und läuft seit dem 22. Oktober, 06:51:34 CEST. Der konfigurierte Vorabtest war erfolgreich. Das ist ein Service-Indiz, kein vollständiges Sicherheitsaudit.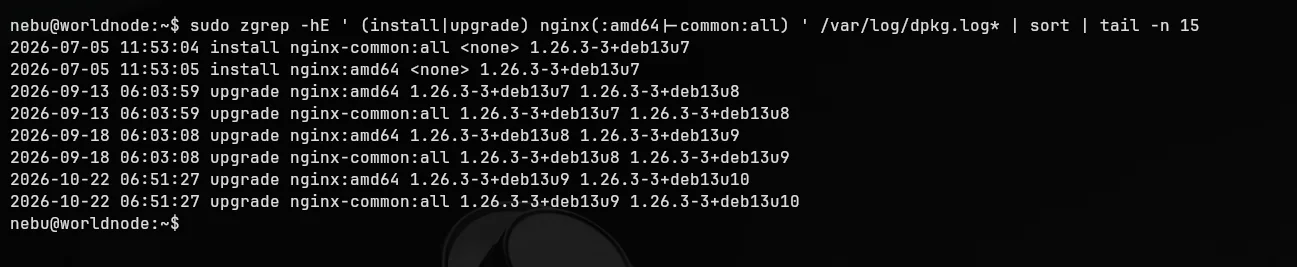
deb13u7 über deb13u8 und deb13u9 bis deb13u10. nginx und nginx-common wurden am 22. Oktober um 06:51:27 aktualisiert.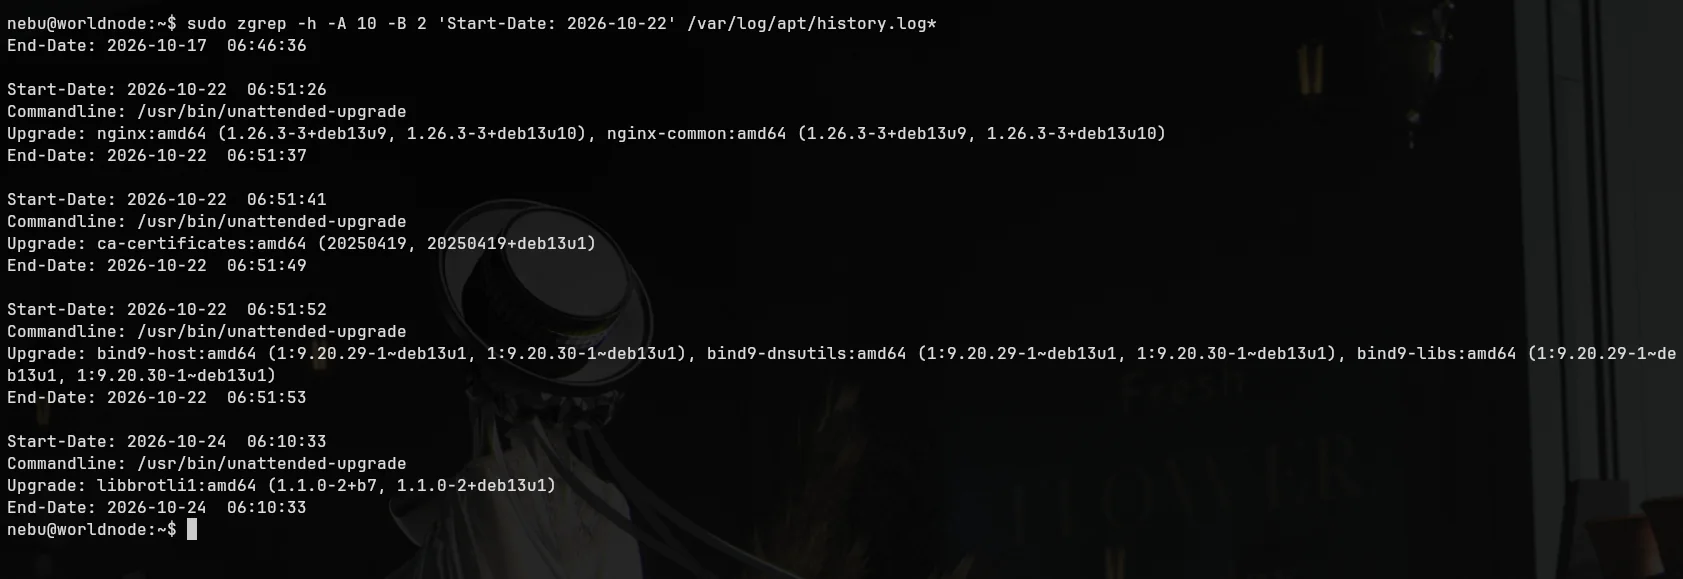
Commandline: /usr/bin/unattended-upgrade. Von 06:51:26 bis 06:51:37 lief die Transaktion, die nginx und nginx-common von deb13u9 auf deb13u10 brachte.Debian veröffentlicht DSA-6575-1.
Automatische APT-Transaktion startet.
nginx und nginx-common erhalten deb13u10.
systemd meldet nginx ab diesem Zeitpunkt als laufend.
Ich prüfe den Zustand nachträglich anhand der Logs.
Die zeitliche Nähe zwischen Paketinstallation und Dienststart ist sichtbar. Welcher konkrete Mechanismus den Start ausgelöst hat, wurde in diesen vier Abfragen jedoch nicht separat nachgewiesen. Die APT-History zeigt außerdem automatische Aktualisierungen von ca-certificates, bind9 und libbrotli1; sie sind hier nur Kontext.
Was unattended-upgrades erledigt – und was nicht
unattended-upgrades kann Sicherheitsupdates aus konfigurierten APT-Quellen automatisiert installieren. Auf Worldnode hat es für diese Transaktion nachweislich funktioniert. Auf anderen Systemen kann die Funktion deaktiviert sein, ein Paket durch Pinning oder Holds blockiert werden oder eine APT-Quelle fehlen. Automatik ersetzt weder Update-Monitoring noch Dienst- und Konfigurationsprüfungen.
Besonders wichtig in der Produktion: Ein installiertes Update und ein erfolgreicher Service-Status bedeuten nicht, dass sämtliche Konfigurationsrisiken ausgeschlossen sind. Prüft Update-Historie, tatsächlichen Service-Zustand und nötige Neustarts separat.
Selbst prüfen: Sichere, lesende Kommandos
Die folgenden Befehle lesen nur Informationen und ändern keine Pakete oder Dienste. Sie sind einzeln ausführbar.
apt-cache policy nginxInstallierte Version, Kandidat und APT-Paketquelle vergleichen. Für Debian 13 ist der von DSA-6575-1 genannte Korrekturstand 1.26.3-3+deb13u10.
dpkg-query -W -f='${binary:Package} ${Version}\n' nginx nginx-commonDen tatsächlichen dpkg-Paketstand beider Komponenten anzeigen. nginx -v allein genügt wegen Debian-Backports nicht.
systemctl status nginx --no-pager --lines=0Prüfen, ob der Dienst aktiv ist und seit wann. Nicht mit einer vollständigen Sicherheitsprüfung verwechseln.
sudo zgrep -hE ' (install|upgrade) nginx(:amd64|\-common:all) ' /var/log/dpkg.log* | sort | tail -n 15Die Paket-Historie einschließlich rotierter Logs durchsuchen. Bei abweichender Architektur muss der Filter angepasst werden.
sudo zgrep -h -A 8 'Start-Date: 2026-10-22' /var/log/apt/history.log*Ein datumsbezogenes Beispiel für APT-History; auf dem eigenen Server den passenden Tag verwenden. Zusätzliche Prüfungen von /var/log/unattended-upgrades/ helfen bei der Ursachenanalyse.
Ändernde Schritte: apt update aktualisiert Paketlisten, apt upgrade installiert Pakete; systemctl restart greift in laufende Dienste ein. Vor solchen Aktionen auf Produktionssystemen Wartungsfenster, Sicherungen, Rollback-Möglichkeiten und eine zweite Administrationssitzung berücksichtigen.
Häufige Fehlschlüsse
- „1.26.3 ist älter als 1.30.6, also verwundbar“: falsch ohne Prüfung der Debian-Paketrevision und des Security Trackers.
- „nginx läuft, also sind alle CVEs behoben“: der Service-Status sagt nichts über die installierten Sicherheitspatches.
- „Alle fünf CVEs betreffen jede Website“: die jeweiligen Direktiven und Module sind entscheidend.
- „Auto-Updates sind aktiviert, also ist nichts mehr zu prüfen“: Update-Fehler, Holds und nicht neu gestartete Prozesse bleiben möglich.
- „Ein Restart wurde sicher durch Mechanismus X ausgelöst“: ohne zusätzliche Protokolle ist das Spekulation.
Checkliste für Administratoren
- Distribution, Release und Herkunft der nginx-Pakete eindeutig bestimmen.
- Debian-Advisory und Security Tracker für die jeweilige Suite lesen.
apt-cache policyunddpkg-queryauswerten.- Installationsverlauf und laufenden Dienst separat prüfen.
- Falls der Korrekturstand fehlt: Upgrade geplant und abgesichert durchführen.
- Auto-Updates überwachen; nicht nur aktivieren.
- HTTP/3, AIO, Alias/Rewrite und Client-Zertifikatsnutzung nur nach tatsächlicher Konfiguration bewerten.
Fazit: Vertrauen durch überprüfbare Daten
Für mich ist das die eigentliche Pointe dieser Untersuchung: Ich habe am 26. Oktober nachgesehen und festgestellt, dass Worldnode das nginx-Sicherheitsupdate schon am 22. Oktober selbstständig installiert hatte. Nicht ein grünes Symbol, sondern vier zueinander passende Originalbelege machen diese Aussage belastbar.
Der sinnvolle Standard bleibt: Sicherheitsmeldung verstehen, Paketrevision prüfen, Dienststatus kontrollieren und die Historie bei Bedarf nachlesen. Automatische Updates sind ein nützlicher Teil dieses Prozesses, aber nicht der gesamte Prozess.
Offizielle Quellen
- Debian: DSA-6575-1 (21. Oktober 2026)
- Debian Security Tracker: nginx
- Debian Package Tracker: nginx
- nginx: offizielle Sicherheitsmeldungen und Upstream-Fixstände
- Debian Wiki: PeriodicUpdates
- Debian-Handbuchseite: unattended-upgrade(8)
Stand der Quellenprüfung: 26. Oktober 2026. Alle Worldnode-Angaben beruhen auf den hier gezeigten eigenen Terminalaufnahmen; nicht auf einem externen Live-Scan.